Blocage web en PME, une politique par service et par utilisateur
Blocage web en PME : DNSFilter par Styx Consulting, 35+ catégories, règles par service ou utilisateur, tableau de bord en temps réel, dès 3,60 € HTVA.
- Écrit par
- Victor Baudry
- Relu le
- Lecture
- 6 min
- Niveau
- Dossier
Points à retenir
- Le principe tient en une phrase. Avant d'afficher une page, chaque ordinateur demande au DNS où se trouve le site.
- La deuxième étape se règle en cochant des cases. Les familles les plus demandées sont citées sur sa page : malwares, phishing, contenus pour adultes, réseaux sociaux, jeux.
- Une catégorie, c'est large. Une liste, c'est précis.
- Troisième étape : regarder ce qui se passe. Le tableau de bord centralisé affiche « en temps réel les requêtes bloquées ».
Le comptable a besoin de son portail bancaire, l’accueil gère la page Facebook de l’entreprise, l’atelier consulte deux catalogues fournisseurs et rien d’autre. Trois postes, trois besoins. Le blocage web tel que Styx Consulting le déploie avec DNSFilter part de là : une politique de navigation par utilisateur, par service ou par site, réglée depuis un seul écran. Le prestataire belge détaille l’offre sur sa page DNS Filtering : la protection la plus efficace contre le phishing et les ransomwares pour les PME.
Franchement, pour une PME, trois chiffres suffisent à se faire une idée : plus de 35 catégories configurables, une mise en route en moins de 15 minutes et un tarif dès 3,60 € HTVA par poste.
Blocage web, une règle différente pour la comptabilité, l’accueil ou l’atelier
Le principe tient en une phrase. Avant d’afficher une page, chaque ordinateur demande au DNS où se trouve le site. Le filtrage intervient à ce moment-là. D’après Styx Consulting, il « bloque phishing, ransomwares et sites malveillants avant même l’ouverture de la page ». Le lien frauduleux reçu par e-mail ne mène nulle part, le téléchargement piégé ne démarre pas.
La force de l’outil, à mon sens, c’est surtout son découpage. On y lit « politiques par utilisateur, service ou site ». Concrètement, la direction garde un accès large, le service comptable navigue dans un périmètre resserré autour de ses outils, et une seconde implantation reçoit ses propres règles. Une commune applique un réglage à ses agents et un autre à la salle informatique ouverte au public. Une école sépare les postes des élèves de ceux du secrétariat.
Le prestataire rappelle aussi pourquoi le sujet presse. Selon sa page, des PME belges sont victimes chaque semaine de phishing et de vol d’identifiants, de ransomwares qui paralysent l’activité, de comptes Microsoft 365 compromis et de fraude au président. Et « la majorité de ces attaques commencent par l’accès à un domaine malveillant ». Couper cet accès, c’est couper l’attaque à son premier pas. À mon avis, c’est l’argument qui devrait convaincre une direction hésitante.
Blocage web avec DNSFilter : trois étapes, moins de 15 minutes
1
Installer l’agent
Agent léger pour macOS ou Windows. Pas besoin d’IP fixe.
2
Configurer les catégories
Plus de 35 catégories (malwares, phishing, adulte, réseaux sociaux, jeux…), avec des politiques par utilisateur, service ou site.
3
Protéger et analyser
Requêtes bloquées en temps réel et rapports de menaces, sur un tableau de bord centralisé.
Dès 3,60 €
HTVA par poste
48 h
pour une offre personnalisée
45 000+
organisations protégées par DNSFilter
235M
menaces bloquées par jour
Source : page DNS Filtering de Styx Consulting, lue le 27 octobre 2026.
Plus de 35 catégories à cocher, des malwares aux réseaux sociaux
La deuxième étape se règle en cochant des cases. Les familles les plus demandées sont citées sur sa page : malwares, phishing, contenus pour adultes, réseaux sociaux, jeux. Il y en a plus de 35 en tout. Les deux premières relèvent de la sécurité pure. Les suivantes relèvent de vos choix d’organisation, et c’est à vous de trancher. Mieux vaut un réglage simple et compris de tous qu’un filtre trop serré qui gêne le travail.
Mon conseil : commencez par les catégories de menaces pour tout le monde, sans exception. Ensuite seulement, réglez service par service ce qui touche aux usages. Le service communication garde les réseaux sociaux, la comptabilité s’en passe. Dans une école, les jeux disparaissent des postes élèves. Chaque politique s’applique « en un clic », selon la page, et Styx Consulting précise qu’elle soutient votre démarche NIS2.
Le saviez-vous ?
80 % des malwares passent par le DNS pour communiquer. Un filtrage DNS bien réglé coupe donc la connexion avant que le téléchargement ne commence.
Source : page DNS Filtering de Styx Consulting, lue le 27 octobre 2026.
Listes d’autorisation et de blocage : garder ouverts les sites dont vous avez besoin
Une catégorie, c’est large. Une liste, c’est précis. En plus de ses catégories, DNSFilter accepte des « listes d’autorisation ou de blocage personnalisées ». Le portail d’un fournisseur, l’extranet d’un client ou le site de votre caisse de sécurité sociale restent accessibles, même si leur catégorie est filtrée ailleurs. À l’inverse, un domaine précis que vous ne voulez plus voir sur vos postes se bloque nommément.
Je trouve ce double mécanisme très juste pour une petite structure. Les catégories font le gros du travail. Les listes règlent les cas particuliers de votre métier, ceux que vous seul connaissez. Et comme tout se règle par utilisateur, service ou site, une exception accordée à la comptabilité ne s’étend pas à toute l’entreprise.
Un tableau de bord qui montre en temps réel ce qui a été bloqué
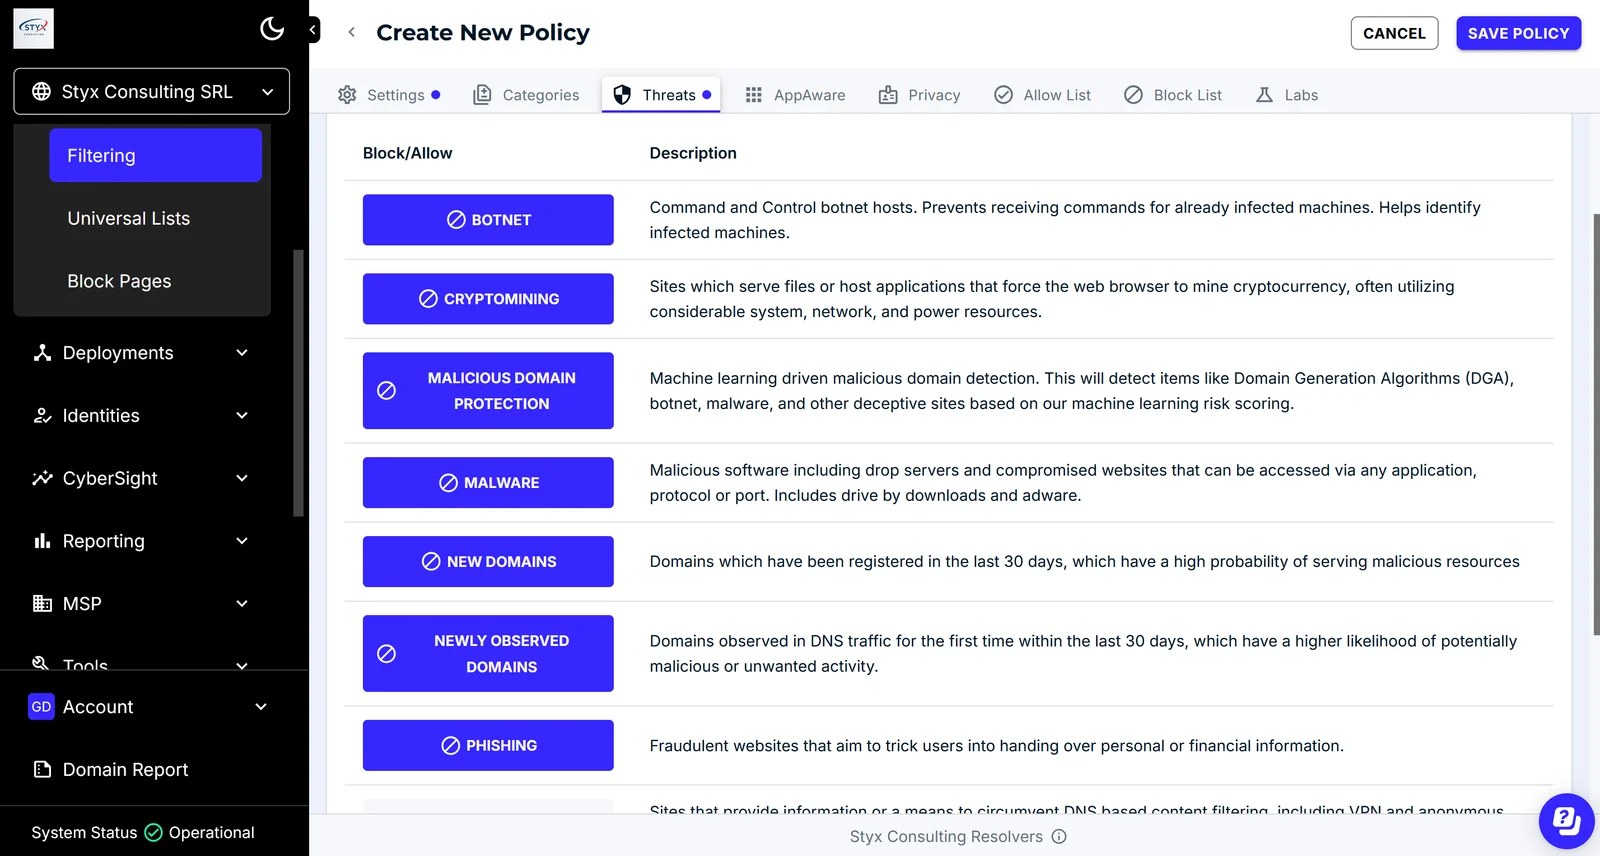
Troisième étape : regarder ce qui se passe. Le tableau de bord centralisé affiche « en temps réel les requêtes bloquées ». On y consulte aussi les rapports de menaces et les tendances de navigation, et on ajuste les politiques au même endroit. Le bon réflexe, à mon avis : y jeter un œil chaque semaine, pour repérer un service qui bute sur un site utile et l’ajouter à la liste d’autorisation.
Ce suivi sert aussi pour la conformité. En Belgique, la loi qui transpose la directive européenne NIS2 est entrée en vigueur le 18 octobre 2024, et le Centre pour la Cybersécurité Belgique en est l’autorité compétente. Sur ce point, Styx Consulting reste mesuré : le filtrage DNS « contribue à vos mesures de sécurité NIS2 » et aide à documenter les contrôles techniques en place. C’est exactement ce qu’on attend d’un tableau de bord, une trace lisible de ce qui a été protégé.
Au bureau, en télétravail ou sur un Wi-Fi public, la même politique suit le poste
Le déploiement repose sur un agent logiciel léger, installé sur chaque poste macOS ou Windows. Aucun boîtier à brancher, aucune IP fixe exigée. Le texte insiste : « aucun matériel à installer, aucune interruption de service », et les postes sont protégés dès la première minute d’activation.
Comme la protection suit l’ordinateur, elle ne s’arrête pas à la porte du bureau. Le commercial qui ouvre son portable dans un café, l’employée en télétravail le mercredi, le gérant qui relit ses devis sur le Wi-Fi d’une gare : tous gardent la même politique. Sa page le résume ainsi : vos collaborateurs restent protégés « en télétravail, en déplacement ou sur un Wi-Fi public ». Franchement, pour une équipe qui bouge, c’est l’argument décisif.
De 10 à 500 postes, une offre personnalisée sous 48 h
Les profils cités sont variés : PME de 10 à 500 utilisateurs, établissements scolaires, communes et intercommunales, cabinets comptables, entreprises soumises à NIS2, organisations en télétravail, et même particuliers. Au-delà de 500 postes, on contacte directement Styx Consulting. L’entreprise est née en 2021 et intervient en Wallonie et au Luxembourg, en partenaire officiel de DNSFilter.
Côté tarif, la promesse est nette : dès 3,60 € HTVA par poste, facturé chaque mois. Ni contrat annuel imposé, ni frais cachés, ni minimum de postes. Une petite structure démarre avec ses quelques ordinateurs et ajoute des postes à mesure qu’elle recrute. Derrière, la plateforme DNSFilter revendique plus de 45 000 organisations protégées, 235 millions de menaces bloquées et 200 milliards de requêtes DNS traitées chaque jour.
Pour aller vite, je conseille de préparer avant la demande d’offre une simple note : le nombre de postes, leur système (macOS ou Windows), vos services ou sites, et pour chacun les sites indispensables au travail. Avec ces quatre lignes, Styx Consulting dispose de tout pour bâtir vos politiques, et l’offre personnalisée arrive sous 48 h.
Questions fréquentes
Peut-on appliquer des règles différentes selon les utilisateurs ou les services ?
Oui. DNSFilter, déployé par Styx Consulting, gère des politiques par utilisateur, par service ou par site, avec plus de 35 catégories et des listes d’autorisation ou de blocage personnalisées.
Combien de temps faut-il pour déployer la solution ?
Moins de 15 minutes selon Styx Consulting : installation de l’agent léger sur macOS ou Windows, choix des catégories, puis suivi sur le tableau de bord. Aucun matériel à installer.
Les postes restent-ils protégés en télétravail ?
Oui. L’agent suit l’ordinateur : la protection s’applique au bureau, en télétravail, en déplacement et sur un Wi-Fi public, sans IP fixe.
Faut-il s’engager à l’année ?
Non. La facturation est mensuelle, dès 3,60 € HTVA par poste, sans contrat annuel imposé, sans frais cachés et sans minimum de postes. Une offre personnalisée est envoyée sous 48 h.
Sources
Styx Consulting, page « DNS Filtering » (fonctionnement, catégories, tableau de bord, tarifs, publics) et pages « Notre histoire » et « Zones d’intervention », lues le 27 octobre 2026.
NISD2.eu, « Statut NIS2 en Belgique » : loi du 26 avril 2024, entrée en vigueur le 18 octobre 2024, rôle du Centre pour la Cybersécurité Belgique, consulté le 27 octobre 2026.